SquidC5: خادم فريق C5 مستضاف ذاتيًا ومولد بالذكاء الاصطناعي لفرق الهجوم الأحمر
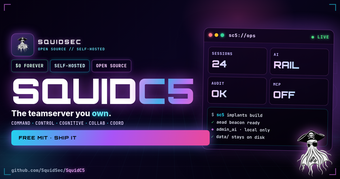
SquidC5 من SquidSec هو خادم C5 أصلي يعتمد على الذكاء الاصطناعي مع التركيز على الأمان لعمليات الفريق الأحمر المصرح بها واختبار الاختراق. يعمل كخادم مستضاف ذاتيًا يدمج وكلاء الذكاء الاصطناعي في سير العمل الخاص بالتحكم والتوجيه لتنسيق الإجراءات والتواصل بين الفريق باستخدام واجهة موحدة. تستهدف الأداة مشغلي الأمان المحترفين الذين يحتاجون إلى التحكم المحلي في بيانات المشاركة والتنسيق الآلي داخل بيئات الاختبار الخاضعة للرقابة.
ما المهام التي يمكنك استخدامها فعليًا مع الأداة؟
يعمل SquidC5 كخادم فريق أصلي للذكاء الاصطناعي يهدف إلى تنسيق أنشطة الأمن الهجومي عبر المشغلين والأدوات، مما ينتج تسلسلات أوامر منسقة وسير عمل مُدار بواسطة الوكلاء. تتوافق معماريته مع الأعمدة الخمسة C5: القيادة، التحكم، الإدراك، التعاون، والتنسيق، والتي توجه كيفية تقديمه لقطع تنسيق الفريق. الاستخدامات النموذجية تشمل التفاعلات متعددة المشغلين، وسلاسل الاستطلاع والاستغلال المبرمجة، وإنشاء سجل عمليات يمكن تدقيقه لمراجعة ما بعد التفاعل.
ما مدى موثوقية إجراءات التنسيق والتحكم الآلي؟
تطبق الأداة ضوابط تشغيلية تحدد متى وكيف تعمل الأتمتة، مما يؤثر على موثوقية الإجراءات الناتجة. بروتوكول سياق النموذج (MCP) يدمج استدعاءات الوكلاء بشكل موحد، بينما يقلل البوابة الإدارية من التنفيذ العرضي. تشمل الحمايات الرئيسية:
- تعطيل MCP بشكل افتراضي حتى يتم تفعيله بشكل صريح
- صندوق رمل INKO لتنفيذ الذكاء الاصطناعي الإداري
- واجهة مستخدم إدارية معتمدة على الرموز بالإضافة إلى محرك السياسات وتسجيل التدقيق
تتطلب هذه الحمايات قرارات إدارية مدروسة قبل تنفيذ الأتمتة ذات التأثير العالي، مما يقيد السلوك غير المقصود.
ما المدخلات وقيود النشر التي تؤثر على استخدامه؟
النشر مستضاف ذاتيًا وموزع عبر GitHub لبيئات الأمان المتحكم بها، لذا توفر الفرق الاستضافة والموصلات التي تتكامل مع نظام MCP البيئي. يقلل الخادم عمدًا من الأسطح المكشوفة، مع عدم وجود وثائق OpenAPI عامة وعدم وجود CORS عشوائي بشكل افتراضي، مما يقلل من متجهات الهجوم الخارجية ولكنه يتطلب تكاملات مُعدة مسبقًا. وبالتالي، فإن المدخلات هي استدعاءات الأداة ومحفزات الوكلاء التي تتوافق مع الموصلات المتوافقة مع MCP المقدمة من الفريق.
هل يتناسب مع سير عمل فرق الاختراق المهنية وممارسات OPSEC؟
قام المطور ببناء المشروع لفرق الاختراق المهنية ومختبري الاختراق الذين يعملون تحت ضوابط OPSEC الرسمية. يركز المشروع على الاستضافة الذاتية، والوصول الإداري المقيد، وتسجيل التدقيق، مما يتماشى مع سير عمل محاكاة الخصم المستخدمة من قبل المشغلين ذوي الخبرة. تستفيد المنظمات التي تحافظ على بيئات التجهيز، والتحكم في التغييرات، وإشراف السياسات من أكبر قيمة تشغيلية من نموذج حوكمة الخادم.
الأفضل للفرق المنضبطة مع استضافة وحوكمة قائمة
SquidC5 هو خيار عملي للفرق الحمراء المحترفة التي تتطلب تنسيق الذكاء الاصطناعي في الموقع والسيطرة الصارمة على الأمن التشغيلي. التصميم يفترض أن الفرق توفر الاستضافة والحوكمة والإشراف الإداري، لذا فإن المنظمات التي لا تمتلك تلك الممارسات تحصل على قيمة أقل على الفور. خطط لتكوين وضبط السياسات قبل العمليات الحية للحصول على سلوك أتمتة يمكن التنبؤ به وقابل للتدقيق.